

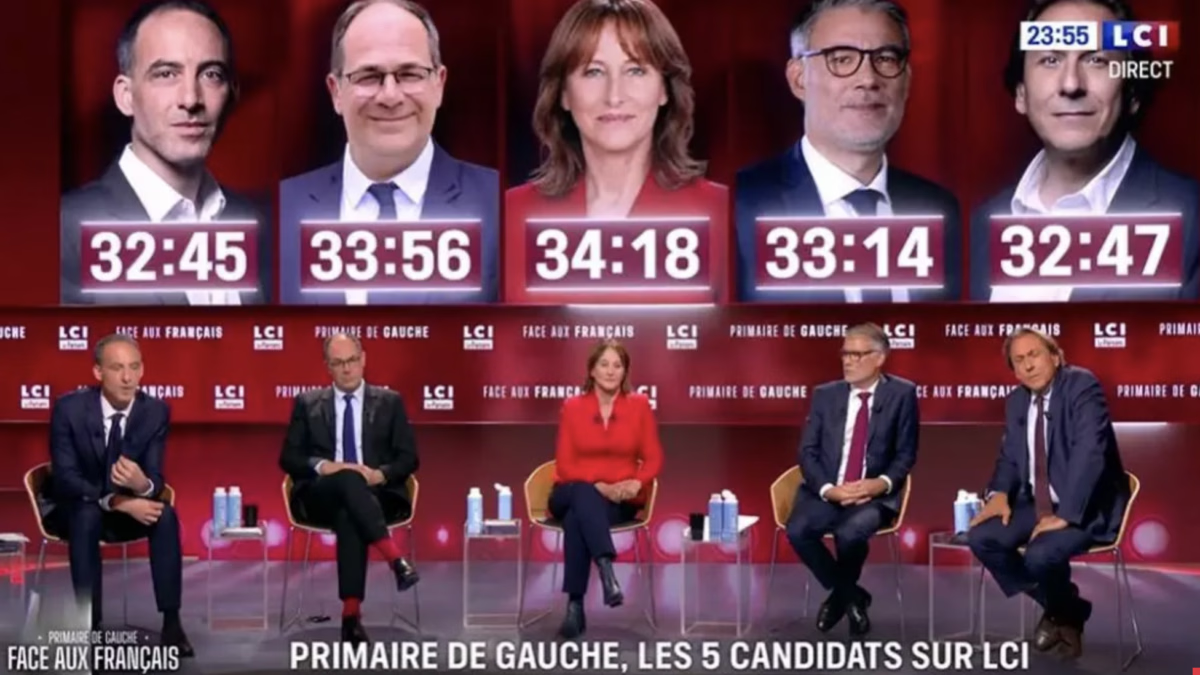
La primaire de la gauche sociale-démocrate démarre dans la confusion. Vendredi 9 octobre 2026, la plateforme électronique chargée de recueillir les suffrages des quelque 140 000 électeurs inscrits a été victime d’une cyberattaque dès son ouverture. Les perturbations ont été suffisamment importantes pour contraindre les organisateurs à modifier le calendrier du scrutin. Initialement prévue samedi à 20 heures, la clôture du premier tour a finalement été repoussée au dimanche 11 octobre à 18 heures. Les résultats devraient être annoncés trente minutes plus tard. Cette décision, prise en accord avec les cinq candidats, vise à permettre aux militants et sympathisants de participer normalement à une consultation destinée à désigner le candidat de la gauche sociale-démocrate à l’élection présidentielle de 2027.
L’attaque a commencé vendredi à 8 heures, au moment de l’ouverture des opérations de vote. Selon la commission d’organisation présidée par Patrick Mennucci, des programmes informatiques automatisés ont multiplié les demandes de connexion afin de saturer les capacités de la plateforme e-votez.net. Cette technique, appelée attaque par déni de service, a considérablement ralenti l’accès au scrutin sans provoquer son interruption totale. Les difficultés ont persisté pendant plusieurs heures, empêchant une partie des électeurs d’exprimer leur choix. À 19 heures, seulement 20 000 personnes avaient réussi à voter, sur environ 140 000 inscrits, soit un peu plus de 14 % du corps électoral. Les organisateurs assurent cependant que les suffrages enregistrés n’ont pas été altérés et que les experts mobilisés ont confirmé la fiabilité des opérations déjà effectuées.
Une première difficulté pour une gauche qui cherche à se rassembler
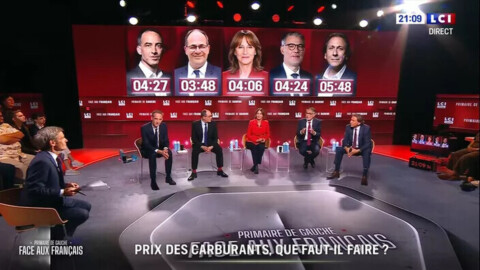
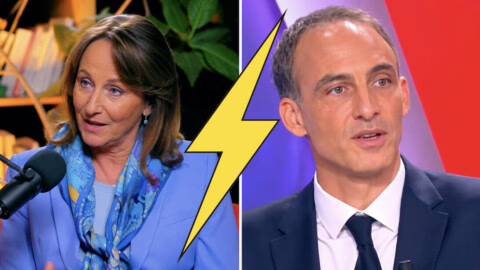
Cet incident intervient à un moment stratégique pour les cinq personnalités engagées dans la primaire. Raphaël Glucksmann, Olivier Faure, Ségolène Royal, Jérôme Guedj et Emmanuel Maurel cherchent à obtenir l’investiture de leur famille politique pour la présidentielle de 2027. La consultation, organisée exclusivement en ligne, doit permettre de départager les prétendants après plusieurs débats télévisés qui ont fait apparaître leurs divergences, notamment sur les alliances possibles avec La France insoumise. La cyberattaque vient désormais déplacer temporairement l’attention des programmes et des rapports de force politiques vers la fiabilité du processus électoral. Le problème est d’autant plus sensible que les organisateurs avaient misé sur la simplicité du vote numérique pour mobiliser un électorat relativement large. En cas de difficultés persistantes, la question de l’égalité d’accès au scrutin pourrait alimenter les contestations, même si aucune manipulation des suffrages n’a été constatée.
La commission d’organisation a annoncé que les formations politiques participantes saisiraient la justice afin de faire toute la lumière sur cette attaque informatique. À ce stade, aucun élément confirmé ne permet d’identifier les auteurs de l’opération ni leurs motivations. Dans un communiqué commun, Patrick Mennucci et les cinq candidats ont défendu la décision de prolonger le scrutin, tout en affirmant leur volonté de préserver la sincérité du vote. Cette réponse collective vise à éviter que l’incident ne se transforme en crise de confiance entre les différents camps. Un second tour reste prévu les 16 et 17 octobre si aucun candidat ne parvient à l’emporter dès cette première étape. Pour les organisateurs, la priorité consiste désormais à garantir l’accès à la plateforme jusqu’à dimanche soir et à publier des résultats incontestables. Cette cyberattaque souligne plus largement la vulnérabilité des consultations politiques numériques face aux opérations de saturation, même lorsqu’aucune intrusion dans les systèmes de dépouillement n’est démontrée.


Réagir à l’article
Soyez le premier à commenter cet article.