

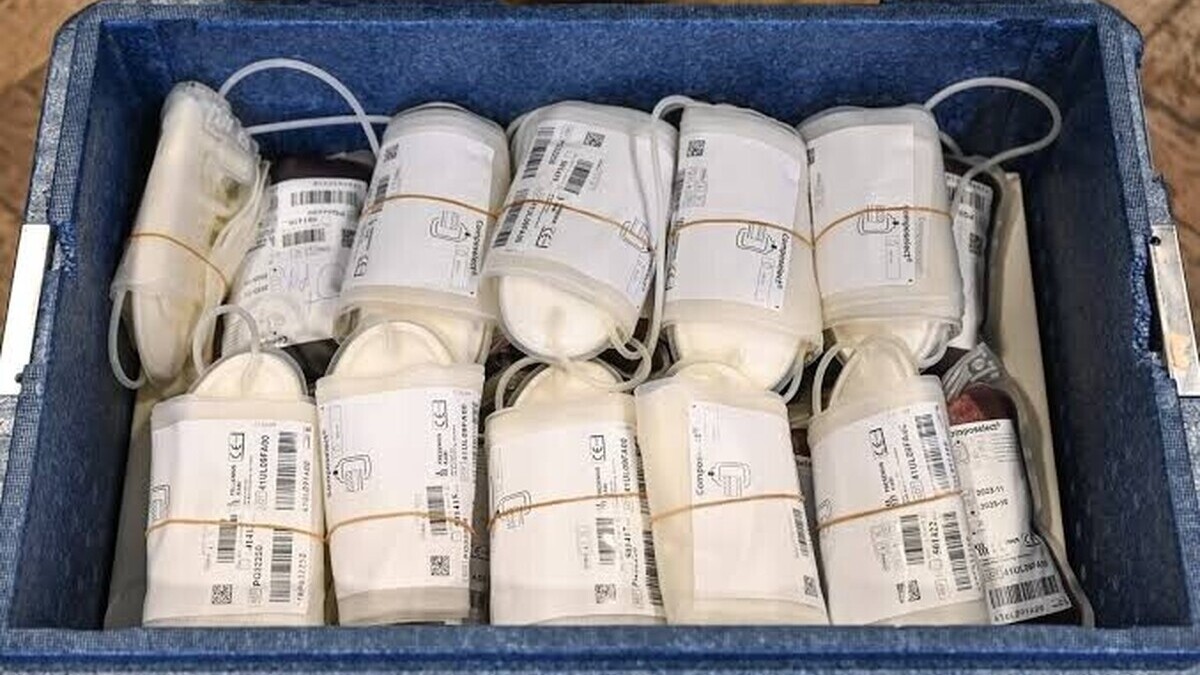
Une cyberattaque visant un prestataire de l’Établissement français du sang (EFS) a perturbé le fonctionnement de chambres froides utilisées pour conserver du plasma et des échantillons sanguins. Les pirates ont modifié à distance les paramètres de température de plusieurs installations. L’EFS assure qu’aucun produit sanguin n’a été perdu et que les activités de collecte et de distribution se poursuivent normalement.
L’Établissement français du sang a confirmé, mardi 3 novembre, avoir été indirectement touché par un incident de cybersécurité survenu dans la nuit du dimanche 1er au lundi 2 novembre 2026. L’attaque a visé l’un de ses prestataires spécialisés dans les équipements frigorifiques et affecté les systèmes de supervision et de pilotage de chambres froides installées sur trois sites. Ces équipements sont notamment utilisés pour conserver des poches de plasma destinées aux transfusions et à la fabrication de médicaments. Selon les informations révélées par Le Canard enchaîné, le prestataire concerné serait l’entreprise Coolworld, spécialisée dans les solutions industrielles de réfrigération.
Les auteurs de l’attaque ont modifié à distance les consignes de température et de dégivrage des installations. D’après les informations publiées par l’hebdomadaire, certaines chambres froides, normalement maintenues autour de -30 °C, auraient été programmées pour atteindre 110 °C. Ce chiffre correspond aux paramètres introduits dans les systèmes de contrôle et non à une température effectivement atteinte par les produits conservés. L’incident aurait pu compromettre la conservation d’échantillons biologiques et de plasma congelé si les anomalies n’avaient pas été détectées rapidement. Les systèmes de surveillance ont toutefois permis aux équipes techniques d’intervenir avant que les produits ne soient altérés.
Une intervention rapide pour protéger les produits sanguins
Dans son communiqué, l’EFS explique que ses dispositifs de surveillance et d’alarme ont permis d’identifier rapidement les dysfonctionnements. Un technicien de permanence aurait notamment constaté une remontée anormale des températures au cours de la nuit. Les équipes ont alors pris les mesures nécessaires pour sécuriser les installations concernées. Certains équipements ont été neutralisés, tandis que les produits conservés ont été transférés, par précaution, vers d’autres espaces de stockage. Cette intervention a permis d’éviter la destruction des échantillons et des poches de plasma exposés au risque de réchauffement.
L’établissement public affirme qu’aucune conséquence sanitaire n’a été constatée. Aucun produit sanguin n’a été perdu et aucun échantillon n’aurait été altéré. Le ministère de la Santé a également indiqué que l’incident n’avait entraîné aucune conséquence opérationnelle. Les collectes de sang et de plasma se poursuivent donc normalement, tout comme la distribution des produits sanguins aux établissements de santé. Ces précisions visent à rassurer les donneurs et les patients, alors que les produits conservés dans les installations concernées sont indispensables à certaines transfusions et à la fabrication de médicaments dérivés du plasma.
L’Agence nationale de cybersécurité mobilisée
L’Agence nationale de la sécurité des systèmes d’information (Anssi) a été associée à la gestion de l’incident, aux côtés des équipes techniques de l’EFS et du ministère de la Santé. Les investigations doivent permettre de comprendre comment les pirates ont accédé aux systèmes de contrôle du prestataire et d’évaluer l’étendue de la compromission. L’établissement a également renforcé la surveillance de ses équipements frigorifiques afin de prévenir de nouvelles anomalies. Les accès à distance aux installations concernées ont été neutralisés, selon les informations communiquées par les autorités. À ce stade, l’identité des auteurs et leurs motivations ne sont pas établies.
Cette cyberattaque met en évidence la vulnérabilité potentielle des équipements industriels connectés. Contrairement aux attaques informatiques visant principalement à dérober des données ou à bloquer des ordinateurs, celle-ci concernait directement le fonctionnement d’installations physiques. Les chambres froides sont pilotées par des systèmes numériques permettant de contrôler leur température, de surveiller leur état et d’effectuer certaines opérations à distance. Lorsqu’un accès à ces dispositifs est compromis, les conséquences peuvent dépasser le domaine informatique et menacer des produits sensibles. Dans le secteur de la santé, la sécurité de ces équipements représente donc un enjeu majeur pour la continuité des soins.
Des attaques similaires dans la grande distribution
L’incident intervient quelques semaines après une série de cyberattaques visant des installations frigorifiques de supermarchés en France et dans plusieurs pays européens. Des équipements utilisés par différentes enseignes de la grande distribution avaient été perturbés par des modifications à distance de leurs paramètres de fonctionnement. Ces opérations avaient entraîné des pertes de marchandises et soulevé des interrogations sur la sécurité des systèmes de réfrigération connectés. Les méthodes présentent certaines similitudes avec l’attaque ayant affecté le prestataire de l’EFS, mais aucun élément public ne permet actuellement d’affirmer qu’elles ont été commises par les mêmes auteurs.
Pour l’Établissement français du sang, l’enjeu est désormais de tirer les enseignements de cet incident sans perturber ses missions essentielles. L’organisme joue un rôle central dans la collecte, la préparation et la distribution des produits sanguins en France. La conservation du plasma exige notamment le respect de conditions strictes afin de garantir sa qualité et sa sécurité. Si les dispositifs d’alerte ont permis d’éviter des pertes dans cette affaire, l’attaque souligne l’importance de protéger l’ensemble de la chaîne technique, y compris les prestataires extérieurs. Les investigations en cours devront déterminer les failles exploitées et les mesures nécessaires pour réduire le risque de nouvelles intrusions.


Réagir à l’article
Soyez le premier à commenter cet article.