

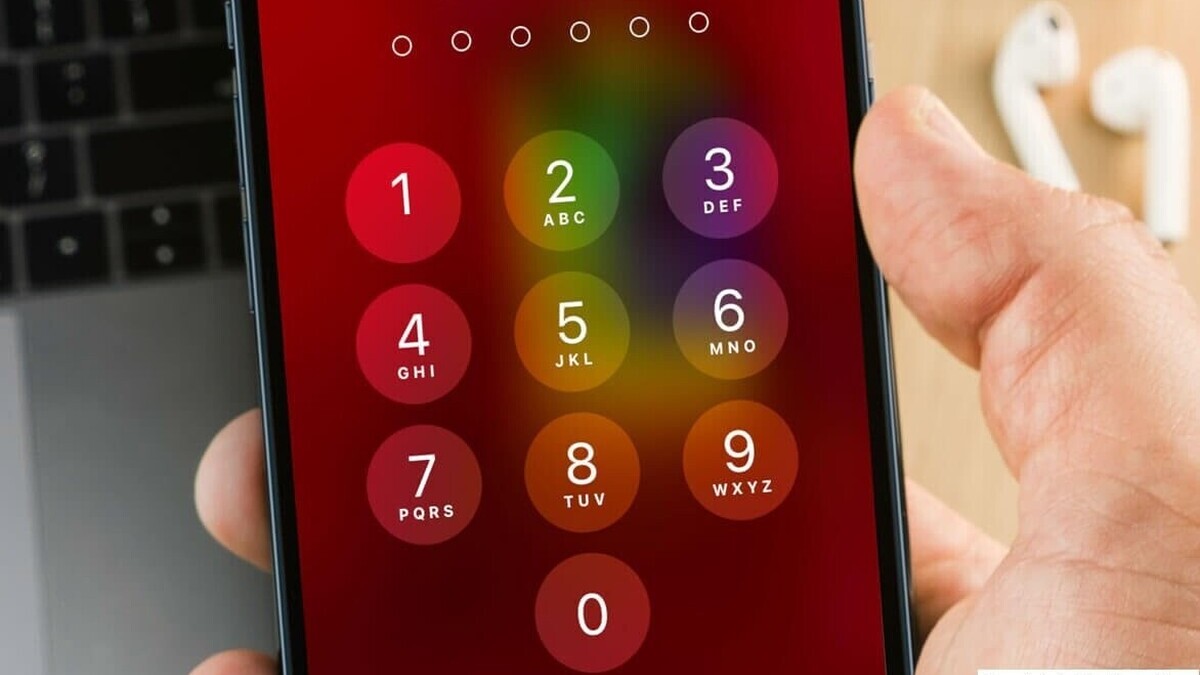
Une protection introduite discrètement par Apple dans iOS 18.1, censée rendre les iPhone inaccessibles aux outils d’investigation policière, serait déjà neutralisée par un fabricant de matériel forensique. La course entre le constructeur californien et les spécialistes de l’extraction de données se poursuit.
Depuis la fin octobre 2024, les iPhone équipés d’iOS 18.1 embarquent une fonction que leur fabricant n’a jamais annoncée officiellement : passé 72 heures sans déverrouillage, l’appareil redémarre automatiquement. Ce redémarrage n’est pas anodin. Il replace le téléphone dans un état où la quasi-totalité des données reste chiffrée, hors de portée des outils d’extraction utilisés par les services de police du monde entier.
Pour comprendre l’enjeu, il faut distinguer deux états techniques. Après un premier déverrouillage par l’utilisateur, une partie des clés de chiffrement demeure chargée en mémoire vive : c’est ce que les spécialistes nomment l’état AFU (After First Unlock). Un téléphone saisi dans cet état peut être fouillé, messages et photos compris. Un redémarrage purge cette mémoire et fait basculer l’appareil en état BFU (Before First Unlock), où presque rien n’est accessible. Le redémarrage automatique au bout de 72 heures vise précisément à forcer ce retour à la case départ, privant les enquêteurs de leur fenêtre d’opportunité.
La parade aurait pourtant déjà été trouvée. Une vidéo destinée aux forces de l’ordre, datant du début 2025 et remise en circulation début octobre, montre un nouveau boîtier baptisé GrayKey Preserve, commercialisé par la société Magnet Forensics. L’outil promet de « capturer l’état AFU » avant tout redémarrage, de sorte que même si l’appareil repart, les clés de chiffrement ne seraient pas perdues. Un mode de préservation similaire serait également disponible pour les modèles GrayKey déjà déployés chez les enquêteurs.
Les limites de cette affirmation méritent d’être soulignées. Le mécanisme exact de cette capture d’état n’a pas été rendu public, et rien ne démontre à ce stade qu’il fonctionne sur les versions les plus récentes d’iOS. Ni Apple ni Magnet Forensics n’ont répondu aux demandes de précisions formulées depuis la divulgation de la vidéo.
Ce bras de fer n’est pas nouveau. La fonction de redémarrage automatique avait été identifiée par des chercheurs en novembre 2024, peu après le déploiement d’iOS 18.1. Des documents internes fuités avaient alors montré que GrayKey était incapable d’extraire complètement les données d’un iPhone sous iOS 18, signe que la protection portait ses fruits. Quelques mois ont suffi pour qu’une réponse circule déjà parmi les enquêteurs.
L’outil de Magnet Forensics est distribué en Europe via des revendeurs établis notamment aux Pays-Bas et en Suisse. Aucun élément public ne confirme son utilisation par des services français, et les autorités concernées ne communiquent pas sur leurs équipements d’extraction.
Pour les utilisateurs, la conclusion pratique reste la même qu’avant : le téléphone est vulnérable lorsqu’il est saisi déverrouillé, ou dans les instants qui suivent un déverrouillage. Passé 72 heures sans manipulation, il redevient un coffre-fort numérique, à condition qu’aucun outil n’ait eu le temps de capturer son état entre-temps. Maintenir son système à jour demeure la protection la plus accessible, Apple ayant régulièrement modifié ses mécanismes de chiffrement depuis deux ans pour compliquer le travail des logiciels d’extraction.


Communauté
Commentaires
Écrire un commentaire
Soyez le premier à commenter cet article.