

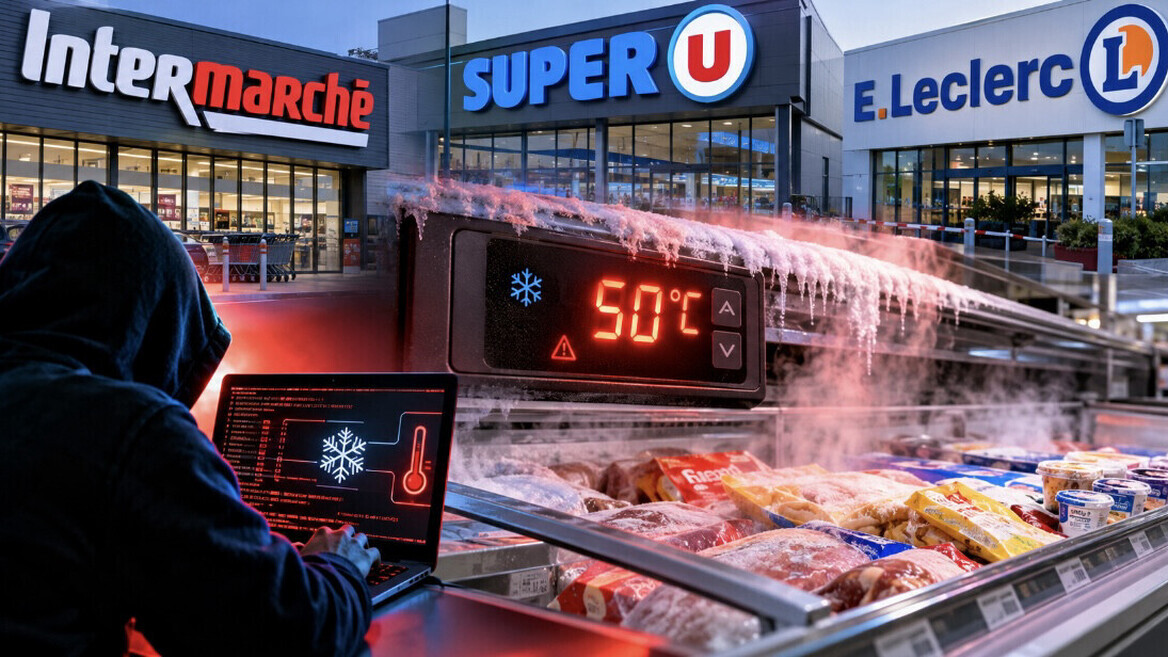
Une cyberattaque d’une ampleur inhabituelle frappe plusieurs enseignes de la grande distribution française ce lundi. Intermarché, E.Leclerc et les magasins U figurent parmi les victimes d’une opération informatique qui a permis à des pirates de prendre le contrôle des installations frigorifiques de nombreux supermarchés. Les congélateurs et les réfrigérateurs ont été soumis à un dégivrage forcé, avec une température de consigne pouvant atteindre 50°C. Résultat : des marchandises détruites, des rayons vidés et des pertes financières qui pourraient atteindre plusieurs millions d’euros. Mais comment des pirates informatiques peuvent-ils transformer à distance des congélateurs en appareils chauffants ? Voici les explications.
Une attaque nocturne qui transforme les congélateurs en fours
Les faits se sont produits dans la nuit de dimanche à lundi. Des pirates informatiques ont ciblé des systèmes de régulation frigorifique fabriqués par l’entreprise danoise Danfoss, dont les équipements sont largement utilisés dans les supermarchés français.
Au lieu de maintenir les aliments à basse température, certains équipements ont reçu des instructions provoquant un dégivrage continu. La température de consigne aurait été fixée à 50°C, alors que les congélateurs alimentaires doivent normalement maintenir les produits surgelés à environ -18°C.
À l’ouverture des magasins lundi matin, les employés de plusieurs établissements ont découvert des installations anormalement chaudes. Dans un rayon de glaces, une température de 26°C aurait notamment été relevée. Les marchandises concernées ne pouvaient plus être commercialisées dans des conditions sanitaires satisfaisantes.
Environ 150 magasins Intermarché seraient concernés par cette cyberattaque. Des établissements E.Leclerc et Coopérative U ont également été touchés, sans qu’un bilan national définitif soit encore disponible.
Comment est-il possible de pirater un réfrigérateur à distance ?
Contrairement aux réfrigérateurs domestiques traditionnels, les installations frigorifiques des supermarchés reposent sur des systèmes électroniques de régulation. Ces dispositifs permettent de contrôler les températures, de surveiller les équipements, de détecter les anomalies et de programmer certaines opérations techniques.
Les régulateurs industriels peuvent être intégrés à des réseaux informatiques et, dans certaines configurations, être accessibles à distance pour permettre leur maintenance ou leur supervision. C’est cette possibilité de pilotage informatique qui peut devenir dangereuse lorsqu’un système est insuffisamment protégé.
Un pirate qui parvient à accéder aux commandes d’un régulateur peut potentiellement modifier ses paramètres de fonctionnement. Il n’a donc pas nécessairement besoin de pénétrer physiquement dans un magasin ou de manipuler un congélateur.
Dans cette affaire, les premières informations désignent des versions anciennes du logiciel de régulation Danfoss, antérieures à la version 4. Le mécanisme exact ayant permis l’intrusion reste toutefois à établir. Il n’est pas encore démontré si les pirates ont exploité une vulnérabilité logicielle, des identifiants compromis ou une autre faiblesse de sécurité.
Le système de dégivrage : la fonction détournée par les pirates
Pour comprendre cette attaque, il faut savoir qu’un congélateur professionnel possède généralement un dispositif de dégivrage automatique. Lorsque l’installation fonctionne, de l’humidité peut se transformer en givre sur les échangeurs thermiques. Cette accumulation réduit progressivement l’efficacité du refroidissement. Pour éviter ce phénomène, le système déclenche périodiquement un dégivrage, notamment au moyen de résistances chauffantes ou d’autres procédés techniques.
Cette opération est normalement limitée dans le temps. Selon les installations, elle peut représenter plusieurs cycles quotidiens, pour une durée cumulée qui varie en fonction des équipements. Les pirates auraient réussi à détourner cette fonction en imposant un dégivrage forcé et continu, avec une consigne de 50°C.
En maintenant artificiellement le dégivrage, les attaquants auraient empêché les installations de remplir correctement leur fonction de conservation. La température des produits a alors pu augmenter pendant plusieurs heures, jusqu’à provoquer la rupture de la chaîne du froid.
Pourquoi plusieurs enseignes concurrentes ont-elles été touchées simultanément ?
Intermarché, E.Leclerc et Super U sont des enseignes concurrentes, avec des organisations et des systèmes informatiques distincts. Pourtant, elles peuvent utiliser les équipements techniques d’un même fabricant. C’est le cas de Danfoss, entreprise spécialisée notamment dans les solutions de réfrigération et de régulation industrielle.
Le point commun entre les magasins touchés ne serait donc pas leur enseigne commerciale, mais la technologie utilisée pour piloter leurs installations frigorifiques. Cette caractéristique permet de comprendre comment une même campagne informatique peut affecter des établissements appartenant à plusieurs réseaux de distribution. Des équipements similaires, lorsqu’ils présentent une même faiblesse exploitable, peuvent être ciblés indépendamment les uns des autres.
D’autres professionnels utilisant des équipements comparables, notamment des commerces alimentaires indépendants, des boucheries ou certains établissements Metro, pourraient également être exposés si leurs installations présentent les mêmes vulnérabilités.
Des centaines de milliers d’euros de marchandises perdues en quelques heures
Les conséquences économiques sont déjà considérables. En Alsace, deux établissements, un Intermarché et un E.Leclerc, totaliseraient à eux seuls environ 270 000 euros de pertes.
À l’échelle nationale, le préjudice pourrait atteindre plusieurs millions d’euros si le nombre de magasins concernés et l’ampleur des destructions se confirment.
Les pertes ne concernent pas uniquement les produits surgelés. Les rayons de produits frais, les viandes, les poissons, les produits laitiers et les préparations réfrigérées peuvent également être affectés lorsqu’une installation ne garantit plus les températures réglementaires de conservation.
Une fois la chaîne du froid rompue, les marchandises présentant un risque sanitaire doivent être écartées de la vente. Le simple retour d’un congélateur à sa température normale ne suffit pas à rendre consommables des aliments ayant subi un réchauffement prolongé.
Les magasins doivent également faire vérifier leurs installations, rétablir les paramètres de régulation, contrôler les températures et sécuriser les systèmes avant de remettre les équipements en service.
Le patron de Coopérative U confirme l’attaque et dénonce des faits « inacceptables »
Dominique Schelcher, président de Coopérative U, a confirmé publiquement ce lundi que plusieurs magasins de son réseau avaient été victimes de cette opération informatique : « Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau. »
Il a également indiqué que les équipes techniques travaillaient avec les professionnels de la réfrigération pour rétablir les installations : « Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra permettre de faire toute la lumière sur cette attaque. » Le dirigeant a qualifié les faits d’« extrême gravité », les jugeant également « inédits » et « inacceptables ».
À ce stade, l’identité des auteurs, leurs motivations et l’éventuelle existence d’une demande de rançon ne sont pas établies publiquement.
Peut-on empêcher ce type de cyberattaque ?
Les installations frigorifiques connectées présentent des avantages importants pour les distributeurs. Elles permettent de surveiller les températures en permanence, de détecter rapidement les pannes, d’optimiser la consommation énergétique et de faciliter les opérations de maintenance.
Mais ces fonctionnalités nécessitent une protection informatique adaptée. La sécurisation repose notamment sur la mise à jour des logiciels de régulation, la limitation des accès à distance, l’utilisation d’identifiants robustes et la séparation des réseaux techniques des autres systèmes informatiques.
Les magasins peuvent également mettre en place des dispositifs indépendants de surveillance des températures, capables de déclencher une alerte lorsqu’une installation fonctionne anormalement.
Dans le cas présent, les investigations devront notamment déterminer pourquoi les modifications de paramètres n’ont pas été bloquées et si des alarmes ont été déclenchées pendant la nuit. La question de la responsabilité du fabricant, des prestataires techniques ou des exploitants ne pourra être examinée qu’une fois les circonstances exactes de l’intrusion établies.
Une cyberattaque qui ne vise ni les comptes bancaires ni les données des clients
Cette affaire se distingue des attaques informatiques habituellement médiatisées dans la grande distribution. Les pirates ne semblent pas avoir cherché à dérober des coordonnées bancaires, à bloquer les caisses ou à voler des fichiers clients. Leur action aurait directement porté sur des équipements physiques indispensables au fonctionnement des magasins.
Cette catégorie d’attaque concerne les systèmes informatiques industriels, parfois désignés par le terme OT, pour Operational Technology. Ces technologies contrôlent des installations matérielles, comme les systèmes de réfrigération, les équipements de production, les réseaux de distribution d’énergie ou certains dispositifs automatisés. Une intrusion informatique peut ainsi provoquer des dommages matériels et des pertes de marchandises sans qu’aucune donnée personnelle soit nécessairement volée.
L’affaire rappelle que les risques informatiques ne se limitent plus aux ordinateurs et aux serveurs. Dans un supermarché moderne, un système frigorifique connecté peut lui aussi devenir une cible.
Alors que la grande distribution française connaît une profonde réorganisation de ses réseaux commerciaux, cette attaque oblige les enseignes concernées à gérer simultanément la remise en état de leurs équipements, la destruction éventuelle des marchandises et la sécurisation de leurs installations.


Réagir à l’article
Soyez le premier à commenter cet article.