

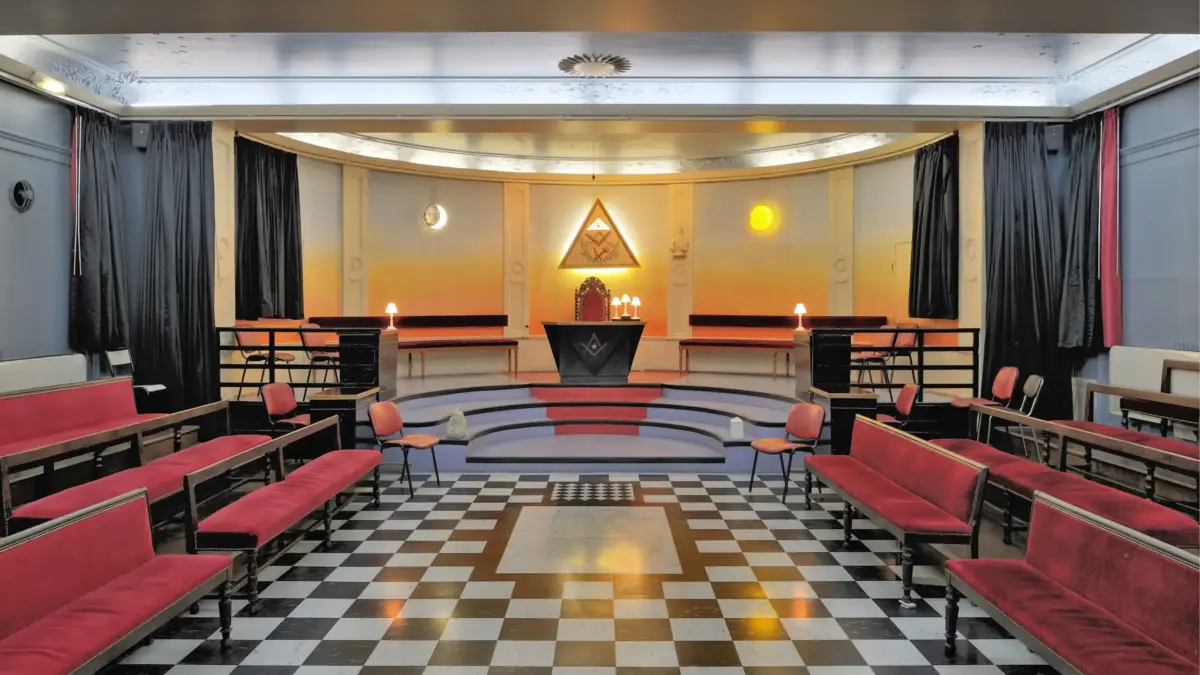
Le Grand Orient de France (GODF), principale obédience maçonnique française, se retrouve au cœur d’une affaire de fuite de données. Plusieurs centaines de documents liés au fonctionnement de l’organisation ont été exposés dans un ensemble de fichiers dont la diffusion est revendiquée par le groupe LunarisSec. Parmi les éléments concernés figurent des comptes rendus de réunions, des documents financiers, des circulaires administratives et des informations personnelles concernant des membres de certaines loges. Cette divulgation soulève des interrogations sur la sécurité des données détenues par l’une des institutions les plus anciennes et les plus influentes de la franc-maçonnerie française.
Au total, 737 fichiers ont été recensés, dont 727 documents PDF représentant 9 069 pages. Les éléments couvrent principalement la période allant de 2017 à 2026 et permettent de retracer plusieurs années d’activités institutionnelles. On y retrouve notamment des comptes rendus du Conseil de l’Ordre, des rapports d’activité des Grands Maîtres successifs, des budgets prévisionnels et des documents relatifs à la gestion des loges. Certains fichiers présentent un caractère institutionnel et pourraient avoir été accessibles au public, tandis que d’autres semblent destinés à une circulation exclusivement interne. À ce stade, l’origine exacte de cette exposition documentaire n’a pas été établie.
Des informations personnelles et financières potentiellement sensibles
L’un des aspects les plus préoccupants concerne la présence de données nominatives. Un document administratif daté du 2 septembre 2024, associé à une loge située à Angoulême, comporte plusieurs dizaines d’entrées comprenant des noms, des prénoms, des adresses électroniques et des numéros de téléphone. L’analyse de ce tableau fait apparaître 41 occurrences d’adresses e-mail, sans qu’il soit possible de déterminer précisément le nombre de personnes distinctes concernées. Au-delà de la divulgation de simples coordonnées, ces informations pourraient permettre d’établir un lien entre certains individus et leur éventuelle appartenance à une organisation maçonnique, une donnée particulièrement sensible au regard de la protection de la vie privée.
Le volet financier occupe également une place importante dans les documents exposés. Une trentaine de fichiers concernent les affaires financières du Conseil de l’Ordre, avec notamment des budgets pour les exercices 2023 et 2024, des comptes annuels arrêtés en 2023 et 2025 ainsi que plusieurs rapports de commissaires aux comptes. D’autres documents détaillent les opérations immobilières, les cotisations, les procédures administratives et les décisions prises par les instances dirigeantes. Certains comptes rendus institutionnels dépassent même la centaine de pages, offrant un aperçu particulièrement détaillé du fonctionnement interne de l’obédience. La présence de ces documents ne signifie toutefois pas nécessairement qu’ils étaient tous confidentiels. Aucune preuve d’exposition de coordonnées bancaires personnelles ou de données de cartes de paiement n’a été établie.
Une fuite dont l’origine reste à déterminer
La diffusion de ces fichiers est revendiquée par LunarisSec, mais les circonstances exactes de leur récupération demeurent inconnues. Plusieurs scénarios peuvent être envisagés, notamment une intrusion informatique, un accès non autorisé à des espaces documentaires ou la compilation de fichiers provenant de différentes sources. Le corpus comprend également des communiqués de presse et des publications institutionnelles destinés à une diffusion publique. Il serait donc prématuré de conclure à un piratage confirmé des serveurs du Grand Orient de France. La date d’une éventuelle intrusion, le nombre total de personnes concernées et l’étendue réelle des informations confidentielles exposées restent à préciser.
Une affaire qui pose néanmoins la question de la protection des données personnelles au sein des organisations maçonniques. L’association de coordonnées individuelles à des informations sur les loges pourrait notamment faciliter des tentatives d’hameçonnage, d’usurpation d’identité ou de sollicitations frauduleuses ciblées. Aucun élément rendu public ne démontre toutefois que ces informations ont déjà été exploitées à des fins malveillantes. Pour le Grand Orient de France, l’enjeu sera désormais de déterminer l’origine des documents, d’évaluer leur degré de confidentialité et d’identifier les éventuelles personnes exposées. Au-delà de cette organisation, cette affaire rappelle les risques auxquels sont confrontées les structures associatives qui conservent pendant plusieurs années des archives administratives et des données personnelles dont la divulgation peut avoir des conséquences importantes.


Réagir à l’article
Soyez le premier à commenter cet article.