

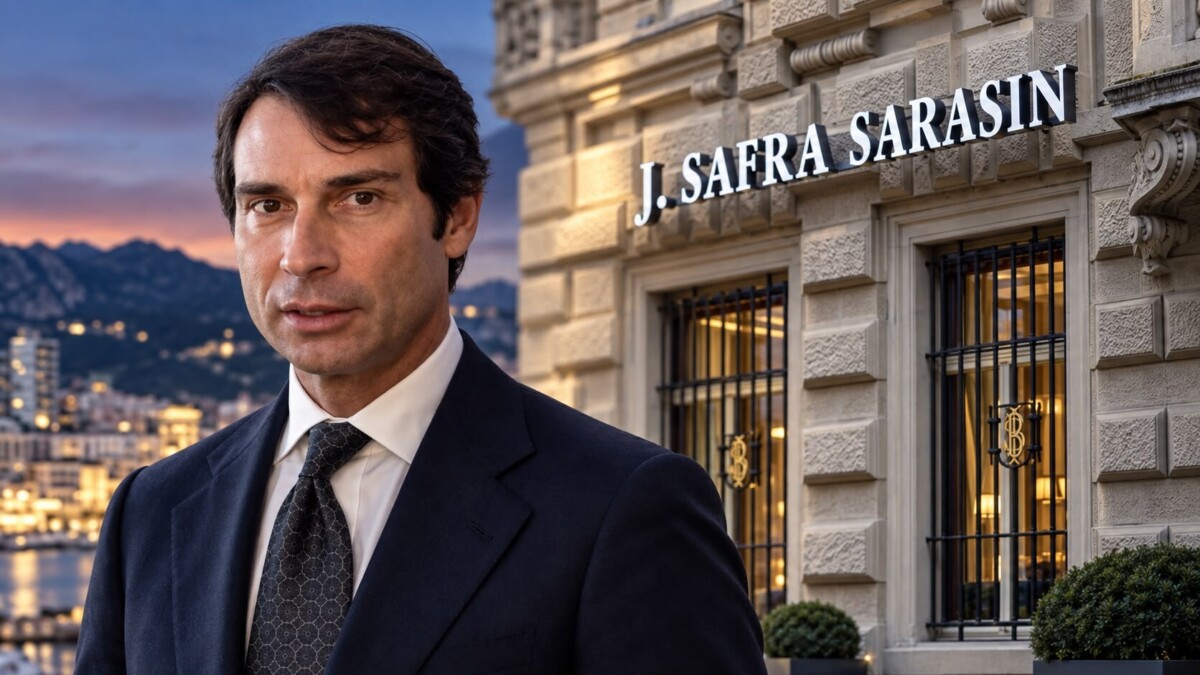
L’affaire Adriano Fossati dépasse largement la seule question d’un éventuel manquement individuel au secret bancaire. Elle soulève désormais une interrogation plus large sur la manière dont les banques organisent la protection des informations sensibles et sur la responsabilité qui peut leur incomber lorsque les dispositifs de contrôle se révèlent insuffisants. Selon Julien Briot-Hadar, expert international en compliance, LCB-FT, anticorruption et gouvernance internationale, le droit bancaire contemporain ne se contente plus d’identifier la faute éventuelle d’un collaborateur. Il cherche également à savoir si l’établissement disposait d’une gouvernance suffisamment robuste, d’un contrôle interne réellement opérationnel et de mécanismes de conformité capables de prévenir, détecter et traiter les risques. Cette évolution s’inscrit dans un mouvement international de renforcement de la supervision prudentielle porté notamment par le GAFI, le Comité de Bâle et MONEYVAL. À Monaco, elle trouve un prolongement direct dans les règles relatives aux activités financières, à la lutte contre le blanchiment et la corruption, à la protection des données personnelles et à la certification des professionnels exerçant les fonctions les plus sensibles.
Le cœur du sujet tient à la transformation du secret bancaire lui-même. Pendant longtemps, celui-ci reposait avant tout sur l’obligation de discrétion imposée au banquier. Cette responsabilité individuelle demeure, mais elle ne suffit plus. Une banque doit aujourd’hui être en mesure de démontrer que l’accès aux données qu’elle détient est strictement encadré. Les habilitations informatiques doivent correspondre aux fonctions réellement exercées, chaque consultation doit pouvoir être justifiée et les accès inhabituels doivent pouvoir être identifiés. La logique du « besoin d’en connaître » devient donc centrale. Les systèmes d’information ne sont plus de simples outils de travail : ils participent directement à la protection du secret, à la traçabilité des consultations et à la capacité de l’établissement à produire une preuve en cas d’incident. Pour Briot-Hadar, l’efficacité de la compliance ne se mesure plus au nombre de procédures écrites mais à la capacité réelle de la banque à les appliquer, à détecter une anomalie et à réagir rapidement lorsqu’un comportement sort du cadre prévu.
La responsabilité peut remonter de l’individu jusqu’à l’établissement
Si les faits allégués dans l’affaire Adriano Fossati venaient à être établis, l’analyse pourrait donc rapidement dépasser la seule responsabilité personnelle du collaborateur concerné. La Commission de Contrôle des Activités Financières pourrait être conduite à examiner la qualité du dispositif de gouvernance, la politique d’attribution des accès, l’indépendance de la fonction conformité, l’efficacité du contrôle permanent ou encore les mécanismes de détection des consultations atypiques. L’objectif serait de déterminer si l’incident relève d’un comportement individuel difficilement prévisible ou s’il met en lumière une faiblesse plus générale de l’organisation. C’est précisément sur ce point que le droit bancaire a changé : la banque n’est plus seulement tenue de sanctionner les manquements lorsqu’ils surviennent, elle doit pouvoir démontrer qu’elle avait pris, en amont, des mesures adaptées à la sensibilité des données et à la nature de ses activités. Si des insuffisances étaient constatées, le superviseur pourrait demander des mesures correctrices, renforcer ses exigences ou utiliser les pouvoirs de sanction prévus par le droit monégasque.
À cette dimension prudentielle pourrait s’ajouter une responsabilité civile. Une personne estimant que des informations la concernant ont été consultées, utilisées ou communiquées sans finalité légitime pourrait chercher à établir que l’établissement n’a pas mis en œuvre les diligences nécessaires pour éviter un tel risque. L’appréciation ne porterait alors pas seulement sur le comportement de l’auteur présumé de l’accès, mais aussi sur la qualité des protections mises en place par la banque : limitation des droits, authentification des utilisateurs, journalisation des consultations, audits réguliers, procédures d’alerte et capacité de réaction. La protection des données personnelles ajoute encore un niveau d’exigence, car les établissements doivent être en mesure de démontrer qu’ils ont adopté des mesures techniques et organisationnelles adaptées. Là encore, la responsabilité de la banque ne serait pas automatique. Elle dépendrait des faits établis, du dommage invoqué, du lien de causalité et de la capacité de l’établissement à prouver que son organisation répondait aux obligations légales et prudentielles.
La réputation de la banque et celle de Monaco en jeu
Le risque ne s’arrête toutefois pas au terrain juridique. Dans la banque privée, la réputation constitue un actif aussi essentiel que les fonds propres ou la performance financière. Les clients internationaux confient à leur établissement des informations patrimoniales, personnelles et économiques particulièrement sensibles. Une remise en cause, même provisoire, de la capacité d’une banque à protéger ces données peut donc affecter durablement sa relation avec sa clientèle, ses partenaires, ses banques correspondantes, ses investisseurs et les autorités de supervision. Julien Briot-Hadar insiste sur cette dimension réputationnelle, devenue un élément à part entière de la gestion des risques. À Monaco, elle prend une importance supplémentaire : chaque établissement contribue à la crédibilité de la place financière, dont l’attractivité repose sur un équilibre entre confidentialité, qualité de la supervision et respect des standards internationaux. Une faiblesse significative du contrôle interne d’une banque peut ainsi dépasser les intérêts de l’établissement concerné et devenir un sujet pour l’ensemble de l’écosystème monégasque.
Un élément rend enfin l’affaire particulièrement sensible : la personne présentée comme victime n’aurait jamais été cliente de Safra Bank. Si cette information était confirmée dans le cadre des procédures compétentes, le dossier prendrait une dimension supplémentaire, puisqu’il ne s’agirait plus seulement de comprendre comment les données d’un client ont pu être consultées, mais aussi comment des informations relatives à un tiers extérieur à l’établissement auraient pu être accessibles et utilisées. Cette circonstance obligerait à examiner l’origine de ces données, leur présence éventuelle dans les systèmes de la banque, les conditions de leur consultation et la qualité des contrôles encadrant leur circulation. Pour Julien Briot-Hadar, l’affaire illustre ainsi une évolution fondamentale de la compliance contemporaine : une banque n’est plus jugée uniquement sur les fautes de ceux qui y travaillent, mais sur sa capacité à démontrer que son organisation entière, de la gouvernance aux systèmes informatiques, est construite pour prévenir les dérives, les détecter sans délai et protéger la confiance qui constitue le fondement même de la banque privée.


Communauté
Commentaires
Écrire un commentaire
Soyez le premier à commenter cet article.